정책 규칙 활용 예시
정책 규칙 기능을 이용하여 다양한 규칙(포트 변환, 차단 등)을 정의해 신청 내역을 변경합니다. 다음은 방화벽 운영자들이 자주 사용하는 정책 규칙 활용 예시입니다.
| 규칙명 | Case |
|---|---|
| 베이스 룰(영구룰) 필터 | 신규 룰에 영구 룰이 포함되어 있는 경우 NOTALLOWED 처리 |
| 중복 룰 필터 | 요청 룰에 이미 오픈된 룰이 포함되어 있는 경우 NOTALLOWED 처리 |
| 위험 포트 필터 | 특정 포트 번호를 포함하고 있는 경우 NOTALLOWED 처리 |
| 정책 오더 필터 | 특정 포트 번호로 신청한 경우 정책 오더 설정 변경 |
| 프로토콜 변환 필터 | 포트 번호가 ANY로 신청된 경우 프로토콜을 ICMP로 처리 |
| 주소(출발지, 목적지) 변환 필터 | 출발지 or 목적지 주소가 특정 주소에 포함되는 경우 특정 출발지 or 목적지 주소로 변경 |
| 주소 그룹 변환 필터 | 출발지 or 목적지 주소가 특정 주소에 포함되는 경우 특정 출발지 or 목적지 주소 그룹으로 변경 |
| 액션 변환 필터 | 룰셋 요청 내용에 특정 문구가 포함된 경우 해당 룰셋을 deny 처리 |
베이스 룰(영구룰) 필터
📹 동영상 가이드: 베이스 룰(영구룰) 필터 설정 방법
정책 규칙 Case: 신규 룰에 영구 룰이 포함되어 있는 경우 NOTALLOWED 처리
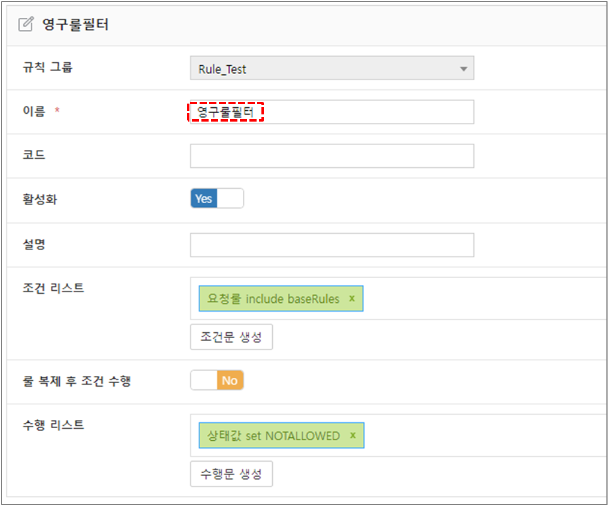
그림. 베이스 룰 필터 규칙 정책 규칙 적용 결과: 베이스 룰(영구 룰)과 동일한 신규 룰 요청 시 상태값이 NOT ALLOWED로 변경됩니다.
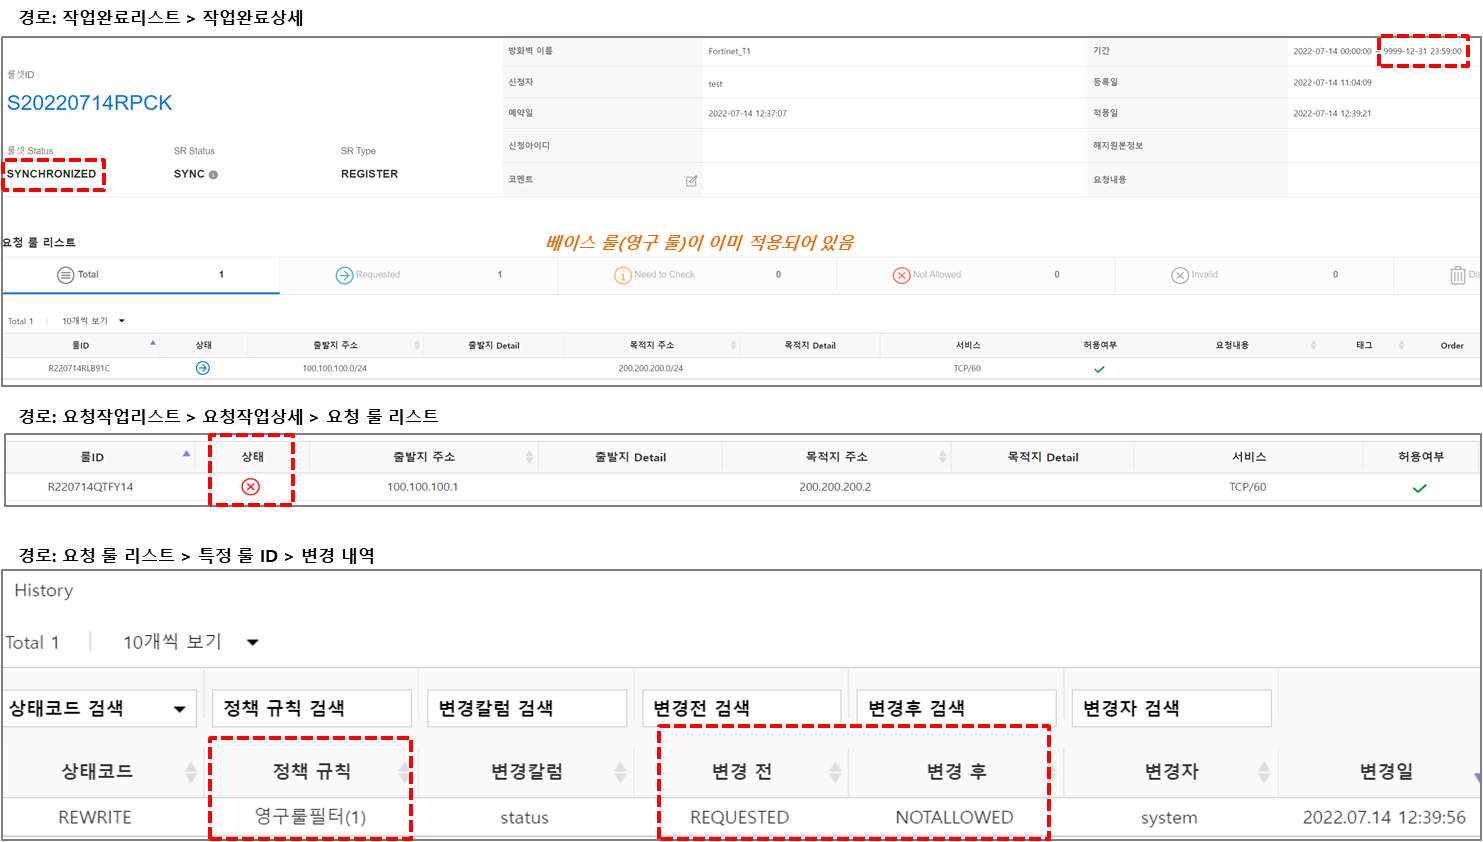
그림. 베이스 룰 필터 적용 결과
중복 룰 필터
📹 동영상 가이드: 중복 룰 필터 설정 방법
정책 규칙 Case: 요청 룰에 이미 오픈된 룰이 포함되어 있는 경우 NOTALLOWED 처리
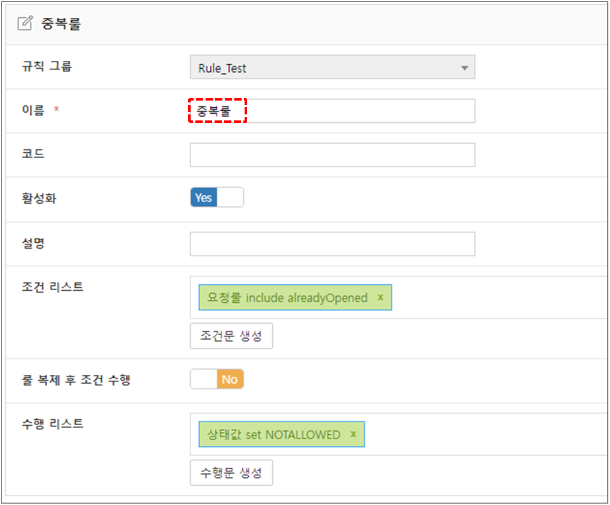
그림. 중복 룰 필터 규칙 정책 규칙 적용 결과: 이미 적용되어 있는 룰과 중복으로 신청 시 상태값이 NOT ALLOWED로 변경됩니다.
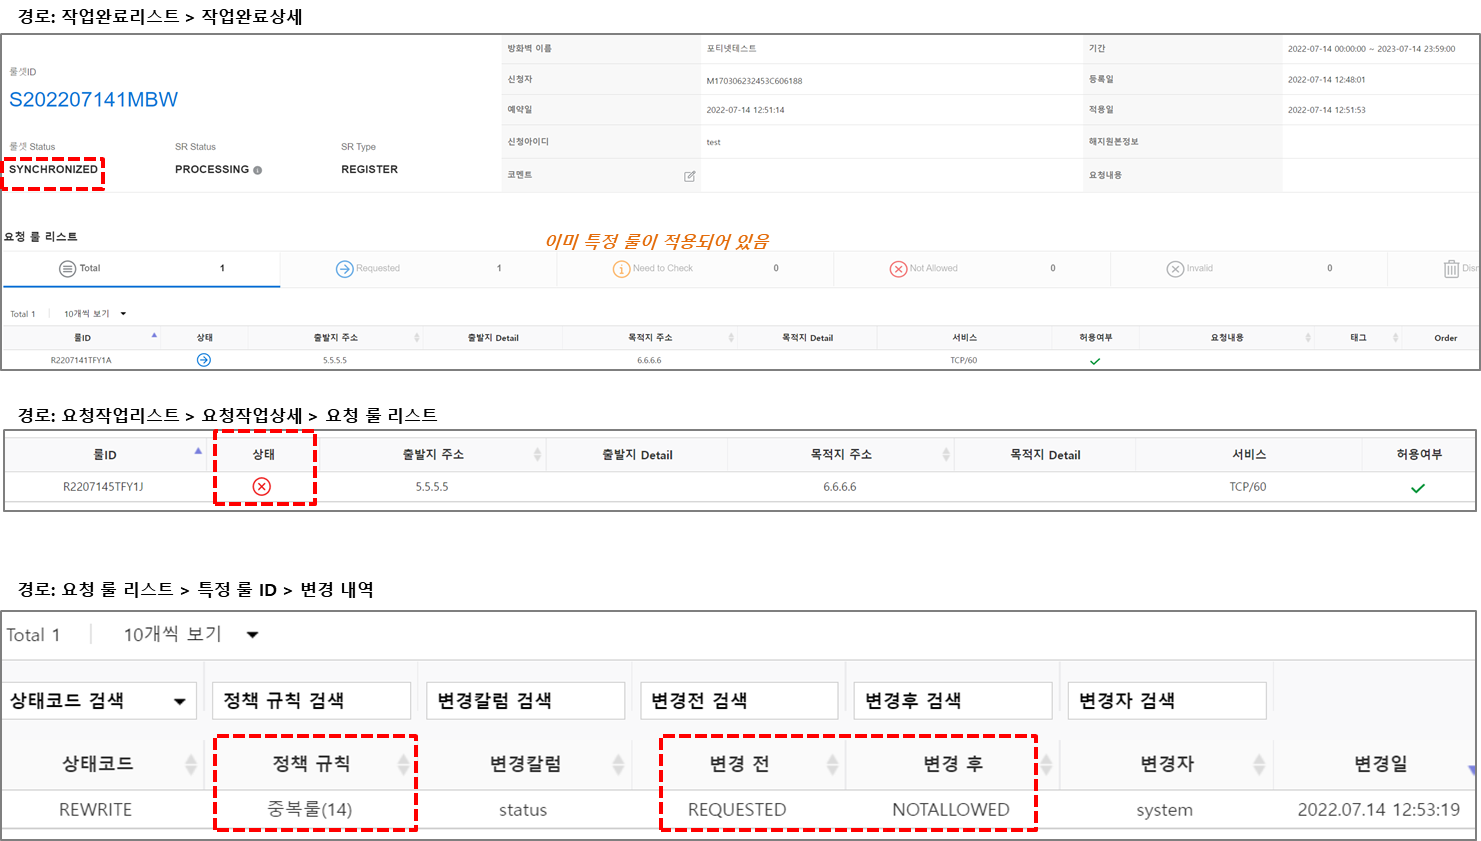
그림. 중복 룰 필터 적용 결과
위험 포트 필터
📹 동영상 가이드: 위험 포트 필터 설정 방법
정책 규칙 Case: 특정 포트 번호를 포함하고 있는 경우 NOTALLOWED 처리
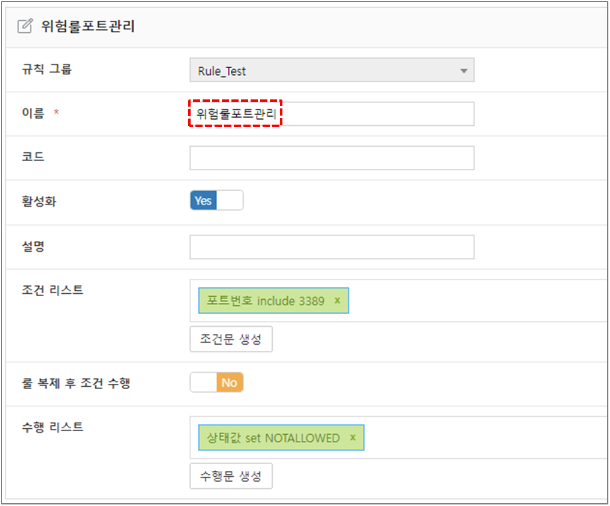
그림. 위험 포트 필터 규칙 정책 규칙 적용 결과: 특정 포트 번호(3389)가 포함되어 신청 시 상태값이 NOT ALLOWED로 변경됩니다.
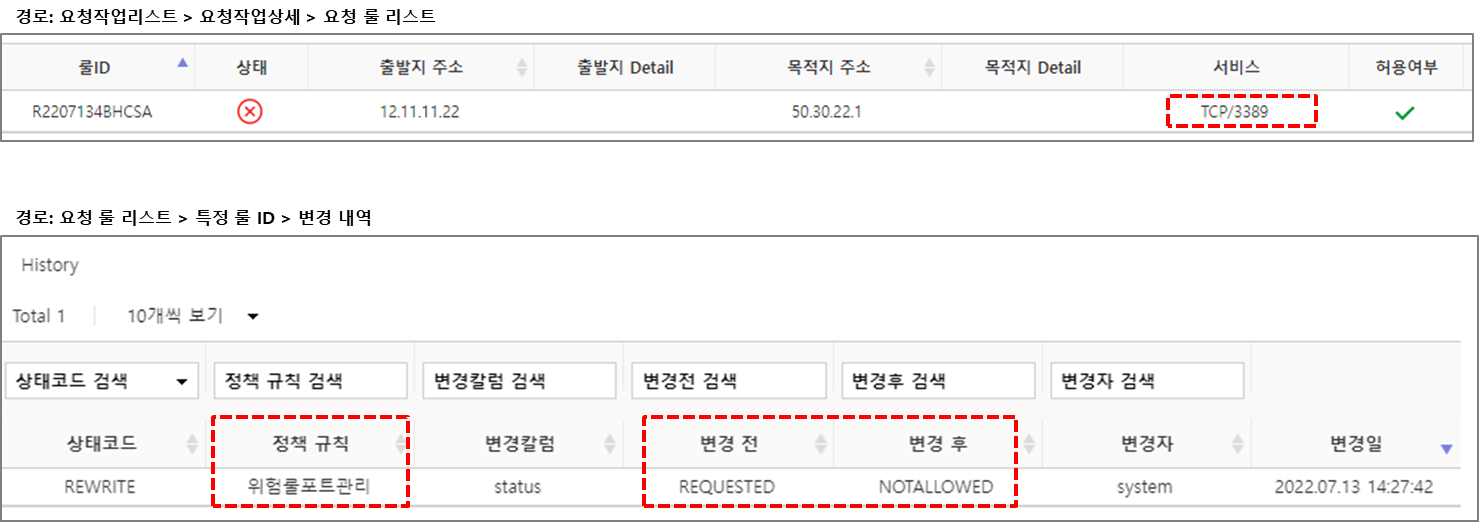
그림. 위험 포트 필터 적용 결과
정책 오더 필터
📹 동영상 가이드: 정책 오더 필터 설정 방법
정책 규칙 Case: 특정 포트 번호로 신청한 경우 정책 오더 설정 변경
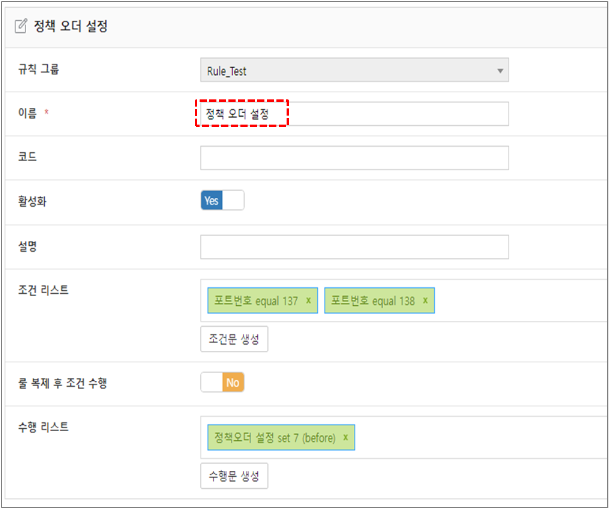
그림. 정책 오더 필터 규칙 정책 규칙 적용 결과: 포트 번호를 137, 138로 신청 시 정책 오더가 7번 이전으로 생성되도록 변경됩니다.
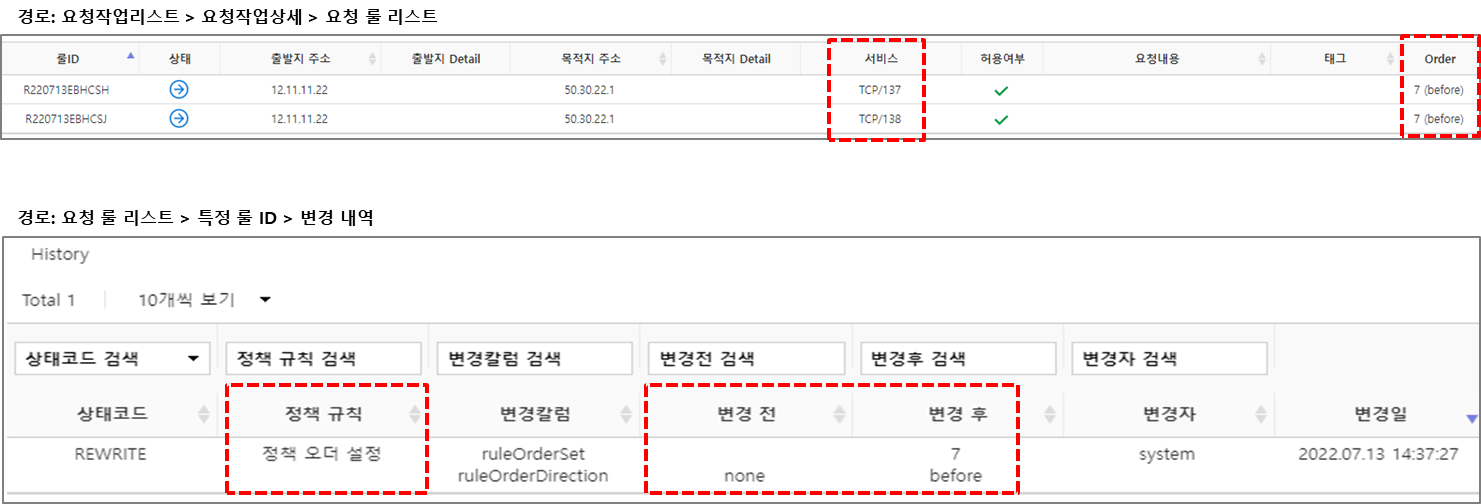
그림. 정책 오더 필터 적용 결과
프로토콜 변환 필터
📹 동영상 가이드: 프로토콜 변환 필터 설정 방법
정책 규칙 Case: 포트 번호가 ANY로 신청된 경우 프로토콜을 ICMP로 처리
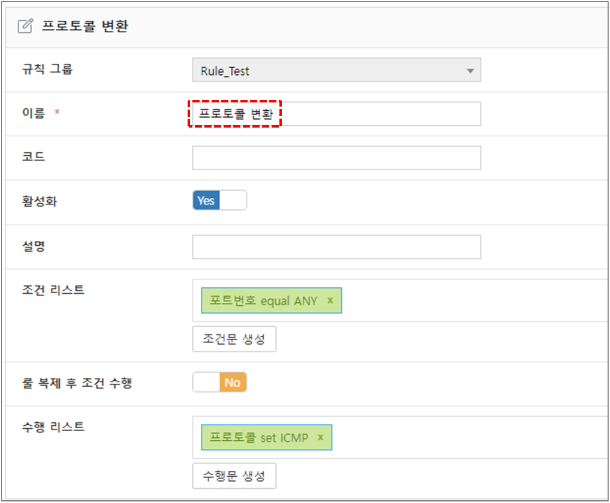
그림. 프로토콜 변환 필터 규칙 정책 규칙 적용 결과: 포트 번호를 ANY로 신청 시 TCP 프로토콜이 ICMP로 변경됩니다.
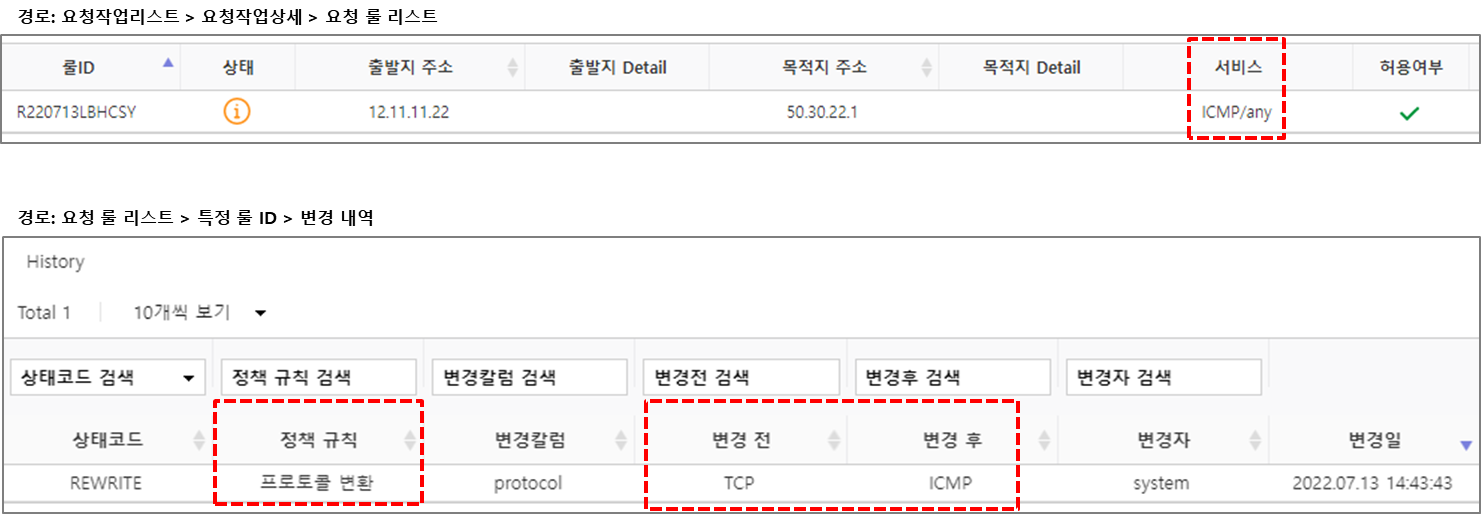
그림. 프로토콜 변환 필터 적용 결과
주소(출발지, 목적지) 변환 필터
📹 동영상 가이드: 주소 변환 필터 설정 방법
정책 규칙 Case: 출발지 or 목적지 주소가 특정 주소에 포함되는 경우 특정 출발지 or 목적지 주소로 변경
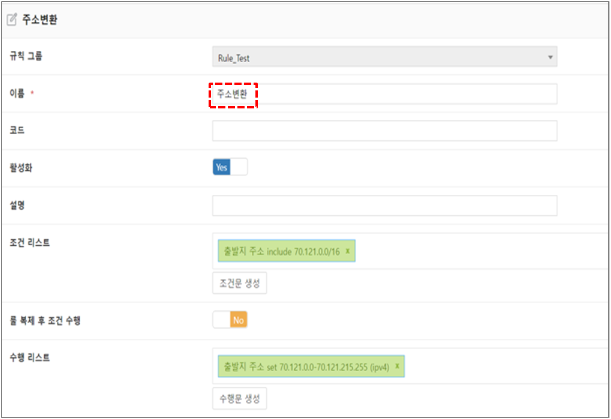
그림. 주소 변환 필터 규칙 정책 규칙 적용 결과: 출발지 주소가 70.121.1.20으로 신청 시 출발지 주소가 70.121.0.0-70.121.215.255로 변경됩니다.
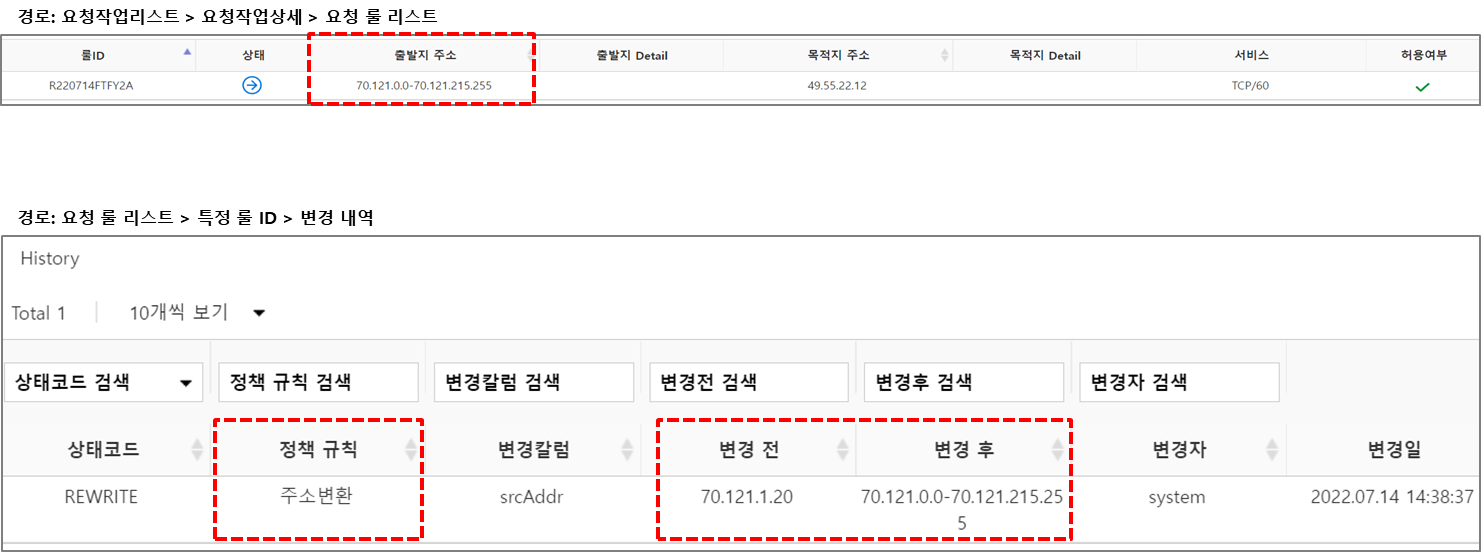
그림. 주소 변환 필터 적용 결과
주소 그룹 변환 필터
📹 동영상 가이드: 주소 그룹 변환 필터 설정 방법
정책 규칙 Case: 출발지 or 목적지 주소가 특정 주소에 포함되는 경우 특정 출발지 or 목적지 주소 그룹으로 변경
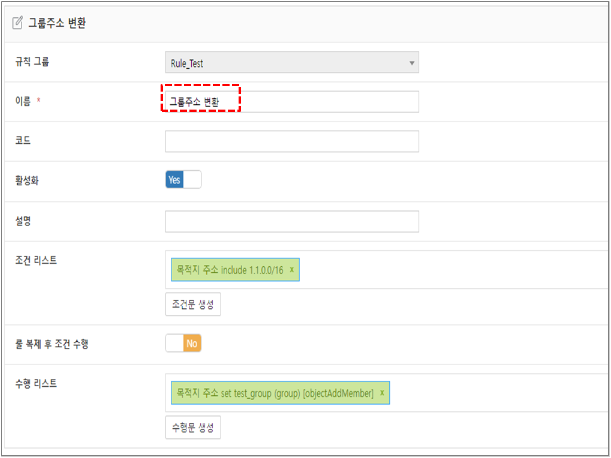
그림. 주소 그룹 변환 필터 규칙 정책 규칙 적용 결과: 목적지 주소를 1.1.0.0/16으로 신청 시 주소 그룹에 멤버가 추가되고 목적지 주소가 test_group으로 변경됩니다.
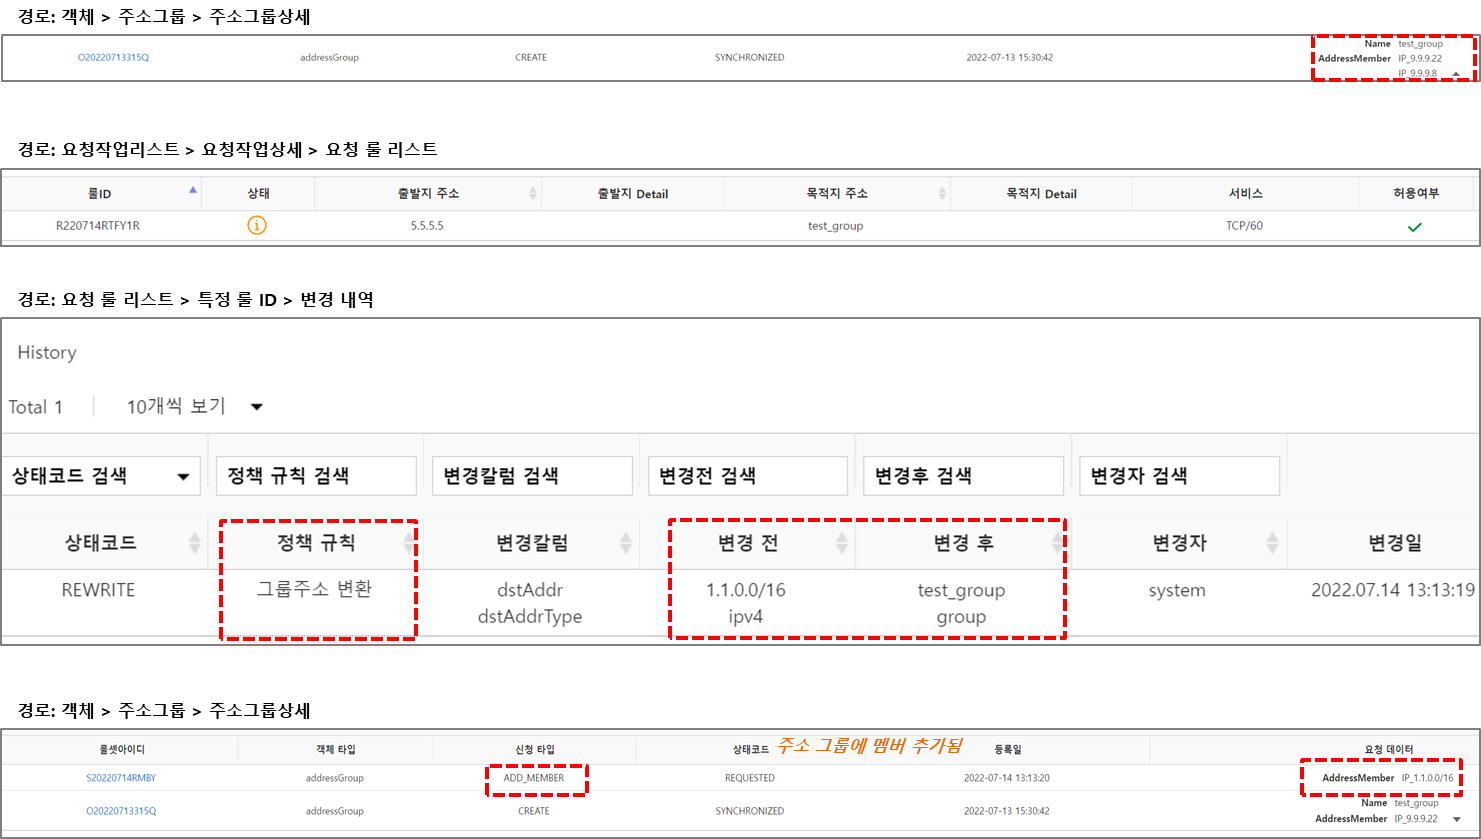
그림. 주소 그룹 변환 필터 적용 결과
액션 변환 필터
📹 동영상 가이드: 액션 변환 필터 설정 방법
정책 규칙 Case: 룰셋 요청 내용에 특정 문구가 포함된 경우 해당 룰셋을 deny 처리
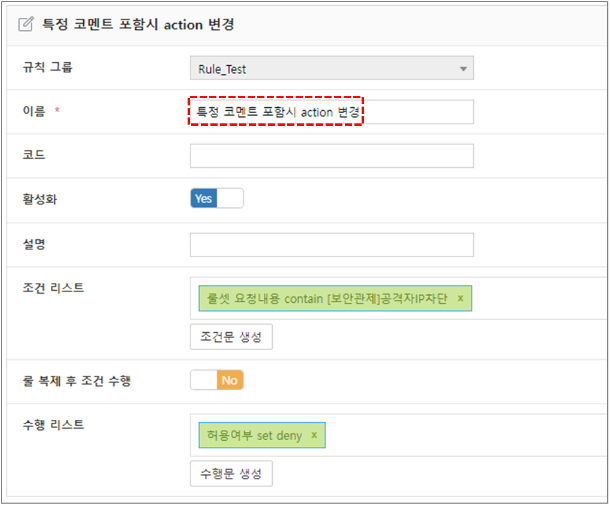
그림. 액션 변환 필터 규칙 정책 규칙 적용 결과: 룰셋 요청 내용에 “[보안관제]공격자IP차단"이 포함되어 신청 시 룰이 deny로 변경됩니다.
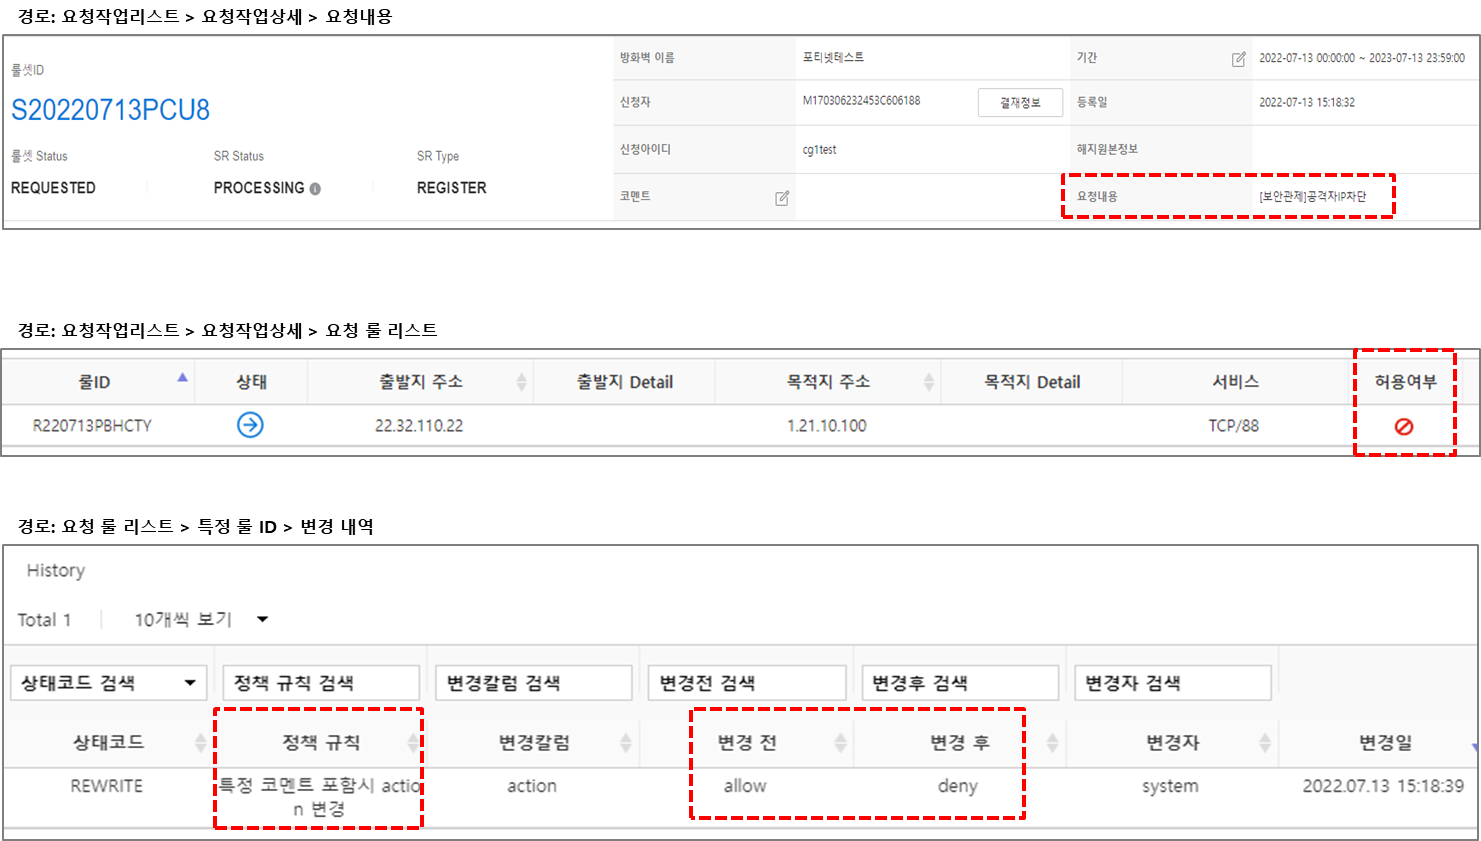
그림. 액션 변환 필터 적용 결과