
컨테이너 애플리케이션 환경의 DMZ 네트워크 구성
컨테이너 애플리케이션 환경의 DMZ 네트워크 구성
개요
Kubernetes(이하 K8s) 는 다수의 컨테이너 애플리케이션을 자동화하여 관리한다는 점에서 분산 시스템 환경을 탄력적으로 실행 및 관리할 수 있는 개방형 플랫폼입니다. 애플리케이션 구현을 위해 K8s 와 함께 VPC 및 Private Subnet 같은 클라우드 정보 보안 네트워크 기술을 함께 이용합니다.
하지만 보안의 취약점 예방을 위해 DMZ 영역을 별도로 구축하거나 서버팜과 분리된 네트워크를 구성하는 방안을 보안에서 요구할 때가 있습니다. 이를 위해 Samsung Cloud Platform(이하 SCP)의 VPC를 구성하여 네트워크를 분리하고 VPC간에는 VPCPeering으로 연결합니다. DMZ 역할로 구성한 VPC 영역에는 Reverse Proxy를 구성하여 보안 요구사항을 충족하기 위한 아키텍처 구성을 제시합니다.
아키텍처 다이어그램
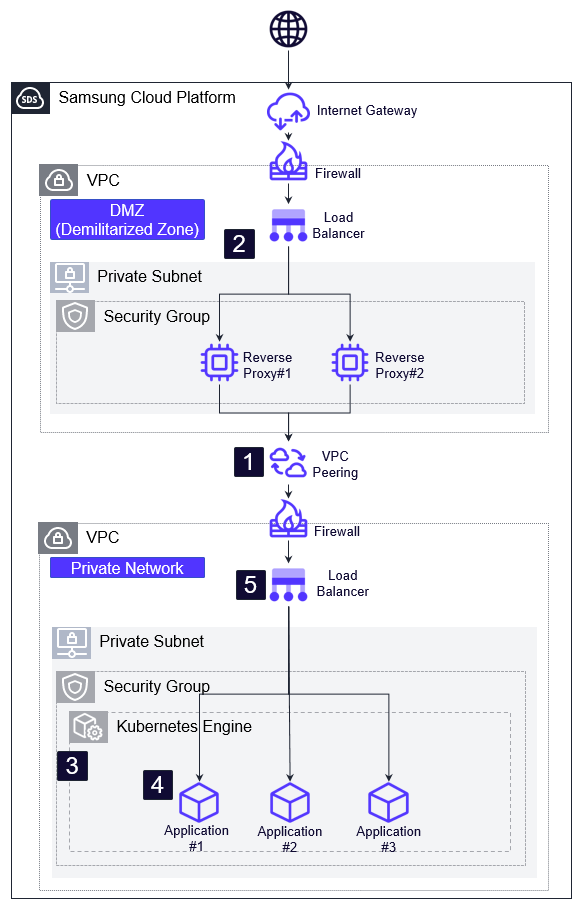
- DMZ 용도의 VPC과 Private Network 용도의 VPC 2개를 신청한다. 두 개의 VPC 간의 연결은 VPC Peering을 통해서 연결한다.
- DMZ 용도의 VPC는 인터넷 연결을 위해 Internet Gateway을 신청하고 해당 VPC 내에 Private Subnet 및 Security Group을 신청한다, 그리고 Reverse Proxy 용도의 Virtual Server를 구성 한 후 가용성을 확보하기 위해 Load Balancer를 신청한다.
- Private Network 용도의 VPC 내에 Subnet, Security Group 을 신청하고 컨테이너 런타임 관리와 오케스트레이션을 위해 Kubernetes Engine을 프로비저닝한다
- 클러스터 외부로 내부 서비스의 HTTP 와 HTTPS 경로를 노출하기 위해서는 Kubernetes에 Ingress Controller를 별도 구성한다.
- Ingress Controller의 가용성을 확보하기 위해서 Load Balancer를 신청하고 Ingress Controller와 연결하기 위한 Worker Node IP 를 등록한다.
사용 사례
모바일 웹 기반의 물류 운송 추적 시스템 적용
물류 운송 추적 시스템을 Kubernetes기반으로 구축 시 전체 물류 Flow 모니터링으로 실시간 Visibility를 제공하기 위해 컨테이너 기반 애플리케이션으로 서비스 를 구성하고, 주요 고객사 물동량 현황 정보에 대한 서비스 트래픽 접근 제어를 하기 위해 트래픽이 DMZ Reverse Proxy를 경유하도록 구성 할 수 있습니다.
높은 보안 수준의 컨테이너 애플리케이션 구성
VPC로 네트워크를 구분하고 Reverse Proxy를 활용하여 외부 위협으로부터 Private Network 자원을 보호하기 위한 아키텍처를 구성할 수 있습니다. Private Network 내 구성된 컨테이너 애플리케이션은 Kubernetes 플랫폼의 장점을 활용할 수 있습니다.
선결 사항
없음
제약 사항
없음
고려 사항
없음
관련 서비스
본 가이드에서 설명하는 기능 또는 구성과 연결되는 Samsung Cloud Platform의 서비스 목록입니다. 서비스 선택 및 설계 시에 참고하세요.
| 서비스군 | 서비스 | 상세 설명 |
|---|---|---|
| Compute | Virtual Server | 클라우드 컴퓨팅에 최적화된 가상 서버 |
| Networking | VPC | 클라우드 환경에서 독립된 가상 네트워크를 제공하는 서비스 |
| Networking | Security Group | VM의 트래픽을 제어하는 가상 방화벽 |
| Networking | Firewall | VPC 및 Load Balancer에서 발생하는 트래픽을 제어하는 가상의 논리적 방화벽 서비스 |
| Networking | Load Balancer | 서버 트래픽 부하를 자동으로 분산하는 서비스 |
| Container | Kubernetes Engine | Kubernetes 컨테이너 오케스트레이션 서비스 |