
온프레미스와 멀티클라우드 간 전용 연결 제공 서비스
온프레미스와 멀티클라우드 간 전용 연결 제공 서비스
개요
Cloud Fabric Connect(CFC)는 온프레미스 데이터 센터와 지사·사업장 등 고객 네트워크를 Samsung Cloud Platform(SCP), AWS, Azure, Google Cloud와 전용 네트워크로 연결하는 멀티클라우드 연결 서비스입니다.
데이터 센터별 서비스 설정을 Fabric 단위로 구성하고, 포털에서 고객 접속 Port, Connection 및 Policy를 통합 관리합니다. Connection은 Cloud Links, BGP 및 Port Binding을 포함하는 논리적 연결 단위로, 고객 접속 구간부터 클라우드 연결 구간까지의 연결 구성을 관리합니다.
고객 장비에서 라우팅을 관리하는 L2 서비스와 Fabric 내부 Gateway에서 라우팅을 제공하는 L3 서비스를 선택할 수 있습니다. L3 서비스에서는 Policy를 통해 경로의 허용 범위와 우선순위를 제어합니다.
아키텍처 다이어그램
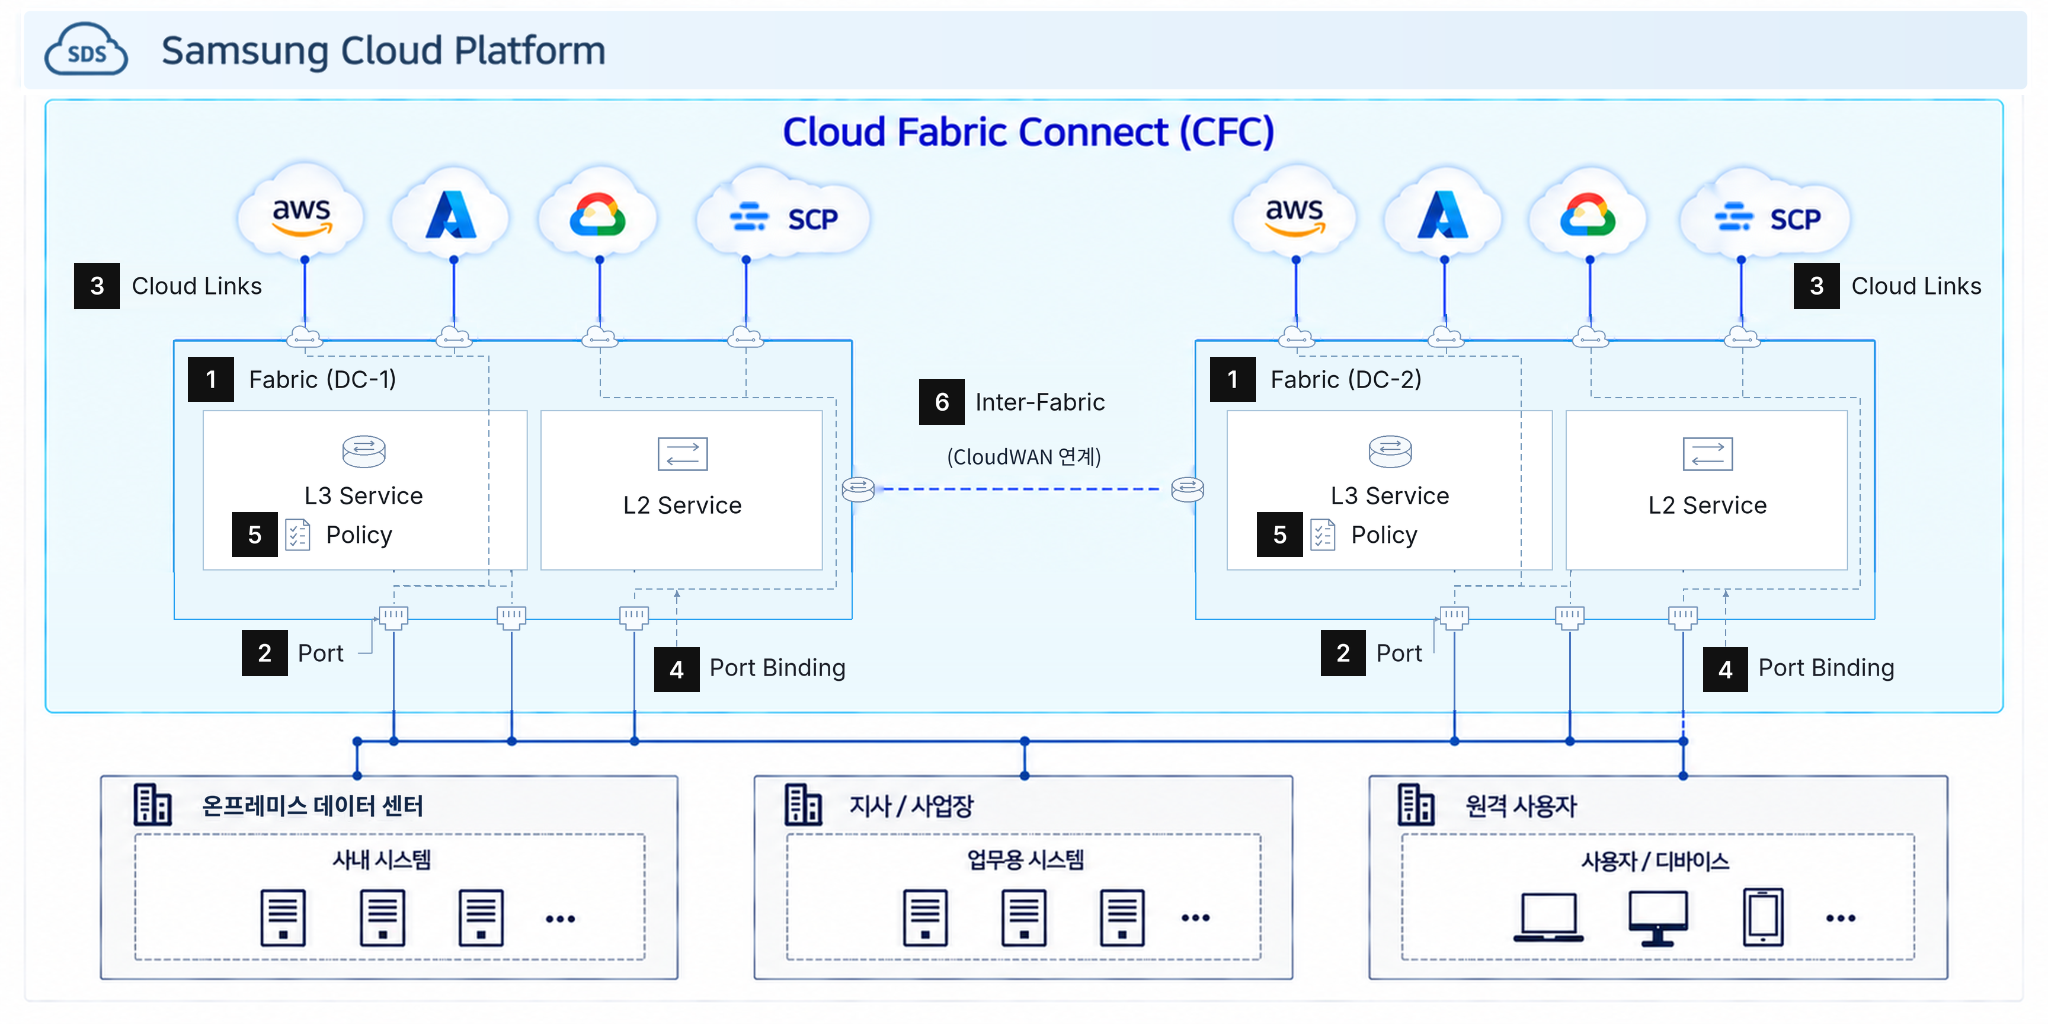
데이터 센터별 CFC 서비스 설정을 Fabric으로 구성합니다.
- Fabric은 해당 데이터 센터의 CFC 서비스 설정과 연결 자원을 관리하는 논리적 단위입니다.
- Fabric 내에서 Port, Connection , L3 Gateway 및 Policy를 구성합니다.
Port로 고객 네트워크의 접속 구간을 구성합니다.
- 온프레미스 데이터 센터와 지사·사업장 등 고객 네트워크를 CFC에 연결하는 고객 접속 Port입니다.
- 고객 회선과 연결할 Port의 용량, 접속 방식 및 이중화 구성을 설정합니다.
Cloud Links로 클라우드 연결을 구성합니다.
- AWS, Azure, Google Cloud 및 SCP 등 연결 대상 클라우드와의 전용 연결을 구성합니다.
- 연결 대상과 대역폭 등 클라우드 연결 정보를 Cloud Links에서 관리합니다.
- L3 서비스에서는 Connection의 BGP 설정을 통해 고객 측 및 클라우드 측과 경로를 교환합니다. L2 서비스에서는 고객 장비에서 클라우드와의 라우팅을 직접 구성합니다.
Port Binding으로 고객 Port와 연결 대상을 매핑합니다.
- L2 서비스에서는 고객 Port를 해당 Cloud Link에 연결합니다.
- L3 서비스에서는 고객 Port를 Fabric 내부 Gateway에 연결하고, Gateway를 통해 Cloud Links와 경로를 연동합니다.
Policy로 L3 서비스의 경로를 제어합니다.
- Policy는 L3 서비스에서만 적용하며, 고객 측 및 클라우드 측 BGP의 수신·송신 경로를 제어합니다.
- IP Prefix, Community, AS-PATH 등을 Object로 정의하고, 경로의 허용·차단 및 속성 변경을 Rule로 구성합니다.
- Rule을 Profile로 묶고, Attachment를 통해 대상 BGP 연결에 적용하여 경로의 허용 범위와 우선순위를 관리합니다.
Inter-Fabric은 CloudWAN 연계를 통한 Fabric 간 확장 구조입니다.
- 서로 다른 데이터 센터의 Fabric을 CloudWAN과 연계하여 리전간 통신을 제공합니다.
- DC Fabric간 연계를 통해 Maximum 고가용성 옵션을 제공합니다.
사용 사례
A. 온프레미스와 클라우드를 연계하는 하이브리드 클라우드 구성
온프레미스 업무시스템과 SCP 및 퍼블릭 클라우드를 전용 네트워크로 연결합니다.
기존 시스템을 유지하면서 신규 애플리케이션을 클라우드에 배치하거나, 업무 단위로 시스템을 단계적으로 이전하는 하이브리드 클라우드 환경을 구성할 수 있습니다.
B. 멀티클라우드 간 데이터 및 애플리케이션 연계
서로 다른 클라우드에 배치된 애플리케이션과 데이터 자원을 CFC의 L3 서비스로 연동합니다.
통신이 필요한 클라우드를 선택적으로 허용하고 라우팅 정책을 적용하여 데이터 동기화, 분석 서비스 연계 및 분산 애플리케이션 환경을 구성할 수 있습니다.
C. 클라우드 연결 확장 및 라우팅 정책 표준화
기존 Fabric에 Cloud Links를 추가하고 고객 Port와의 연결 관계를 구성하여 연결 대상 클라우드를 확장합니다.
L3 서비스에서는 공통 라우팅 정책을 Object, Rule, Profile로 구성하고 필요한 BGP 연결에 적용하여 클라우드별 경로 정책을 표준화할 수 있습니다.
선결 사항
- 고객 데이터 센터 또는 사업장에서 CFC 접속 지점까지 연결할 회선과 고객 네트워크 장비를 준비해야 합니다.
- 연결 대상 클라우드의 계정·구독·프로젝트와 네트워크 자원을 준비하고, 연결 승인 및 설정에 필요한 권한을 확보해야 합니다.
- 연결 방식에 따라 인터페이스, VLAN, IP 주소, BGP ASN 및 광고·수신할 경로 정보를 사전에 정의해야 합니다.
제약 사항
없음
고려 사항
- 온프레미스와 클라우드의 IP 주소 중복 여부를 확인하고, 고객 측과 클라우드 측의 경로 정책을 함께 검토하여 의도하지 않은 경로 전파와 비대칭 경로를 방지합니다.
- 고객 Port와 Cloud Links의 대역폭을 함께 검토하고, 회선 또는 Port 장애 시에도 필요한 용량을 확보할 수 있도록 이중화 구성을 설계합니다.